想象一下!你起床,喝着咖啡,检查你的网站时,发现有些不对劲。奇怪的页面、错误、缓慢……你的 WordPress 可能正遭受攻击!我们知道这种情况可能令人恐惧,特别是如果你是网站世界的新手。但不要惊慌。在Biblioweb,我们在这里指导你。这份快速指南将一步步教你如何检测入侵者并在损害不可逆转之前清理你的网站。保护你的数字资产对于维护访问者的信任和项目的完整性至关重要。
如何判断你的WordPress是否遇到麻烦?明确的警示信号
及时发现攻击是你的第一道防线。许多攻击一开始很微妙,但会留下痕迹。请注意这些迹象:
- 意外内容: De repente, aparecen posts, páginas o enlaces que no creaste ni autorizaste. Pueden ser spam o contenido malicioso.
- 奇怪的重定向: 你的访问者未经你同意被重定向到未知、垃圾邮件或钓鱼网站。这是被入侵的明确迹象。
- 性能缓慢: 你的网站运行缓慢,加载时间漫长,即使在优化后也是如此。恶意脚本会消耗服务器资源。
- 登录问题: 你的凭据无效,或者你发现了一个你未创建的新管理员用户。这表明未经授权访问了你的 WordPress.
- 文件被修改或新增: 通过FTP或cPanel检查服务器时,你发现未知文件或关键文件修改日期异常。
- 安全警报: 你收到来自主机提供商、Google Search Console或安全工具关于恶意软件或声誉受损的通知。
- 谷歌封锁: 你的网站在搜索结果中显示安全警告,提醒用户存在危险内容。
不要低估任何这些迹象。快速行动是最大限度减少损害的关键。一次攻击不仅会损害你的声誉和用户信任,还会影响访问者的安全和数据的完整性。不作为可能导致流量损失、谷歌惩罚,在最坏的情况下,甚至导致你的网站被删除。
急救:如果你的WordPress被入侵,应立即做什么
如果你已经识别出上述任何迹象,是时候冷静但果断地采取行动了。以下是最初的关键步骤:
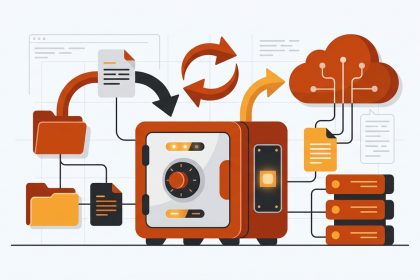
- 进行完整备份: 在尝试任何清理之前,请对所有文件和数据库进行完整备份。这是你在清理过程中出现问题时的安全网。你可以使用你的主机面板或备份插件。
- 将你的网站置于维护模式: 激活维护模式,以防止访问者看到受损网站或攻击传播。这也能阻止搜索引擎索引恶意内容。
- 更改所有密码: 修改所有与你的网站相关的密码:WordPress管理员、 WordPress、数据库(phpMyAdmin)、FTP账户、主机控制面板(cPanel/Plesk)以及任何其他相关用户。使用强大且独特的密码。
- 通知你的主机提供商: 联系你的主机支持。他们可能有工具可以扫描你的网站,访问服务器日志以帮助你识别攻击来源,并在某些情况下提供清理协助。
清理你的WordPress:详细步骤以消除威胁
采取初步措施后,是时候清除恶意软件了。这个过程需要耐心和对细节的关注:
- 使用可靠工具扫描你的网站: Instala y ejecuta plugins de seguridad reconocidos como Wordfence Security, Sucuri Security o iThemes Security. Estas herramientas pueden escanear tu instalación de WordPress 查找恶意文件、漏洞和未经授权的更改。
- 检查WordPress核心文件: 将你的WordPress安装文件(干净下载的默认文件)与你网站上的文件进行比较。在诸如以下目录中查找差异或异常文件
wp-admin,wp-includes和网站根目录。删除任何不属于那里的文件。 - 检查数据库: 访问你的数据库(通常通过phpMyAdmin)。在常见表格中查找恶意代码注入,例如
wp_posts(帖子内容),wp_options(设置),或wp_users(新用户)。请特别注意长文本字段。 - Elimina Plugins y Temas Sospechosos o Inactivos: 禁用并删除任何你未使用、不认识或看起来可疑的插件或主题。许多攻击利用过时或废弃软件中的漏洞。
- 更新所有: 确保你的安装 WordPress, tus temas y todos tus plugins estén en sus últimas versiones. Las actualizaciones a menudo incluyen parches de seguridad cruciales que cierran las puertas a futuros ataques.
- 检查文件和文件夹权限: 确保你的文件和目录权限符合 WordPress 的建议(通常文件为 644,目录为 755)。不正确的权限可能允许攻击者写入或修改文件。
Para prevenir futuros ataques, te recomendamos leer nuestra guía sobre consejos de seguridad esenciales para WordPress. Mantenerse informado es tu mejor defensa.
预防是 WordPress 的最佳防御
一旦你的网站被清理干净,预防就成为你的首要任务。你不会想再经历一次。实施以下做法:
- 强大且独特的密码: 始终使用复杂的密码,包括大写字母、小写字母、数字和符号。定期更改密码。
- 持续更新: 保持你的 WordPress WordPress,你的所有主题和插件始终保持最新。更新不仅带来新功能,还带来重要的安全补丁。
- 活跃的安全插件: 保持安全插件处于活动状态并配置好,以实时监控、扫描和保护你的网站。
- 定期自动备份: 配置每日或每周自动备份,并确保它们存储在安全的外部位置。
- 删除不必要的内容: 卸载并删除任何你未使用的主题或插件。更少的软件意味着攻击者更少的潜在入口点。
- 双因素认证(2FA): 为你的 WordPress 管理面板和托管账户启用 2FA,以增加一层额外的安全性。
- 更改默认登录 URL: 考虑更改登录 URL
wp-admin以阻止暴力攻击。
Descubre cómo mantener tu sitio siempre optimizado y seguro con nuestros tutoriales avanzados para WordPress. El conocimiento es poder.
Conclusión: Recupera el Control y Protege tu Activo Digital
面对你的网站遭受攻击 WordPress 可能会让人感到压力和不知所措,但有了正确的信息和快速而有条不紊的行动,你可以完全恢复对网站的控制。请记住,网络安全不是一次性事件,而是一个持续的监控和适应过程。保持信息灵通,积极主动,你的网站将更加安全,更能抵御未来的威胁。在 Biblioweb,我们随时准备帮助你驾驭迷人且有时充满挑战的数字世界。你的网站值得保护!
常见问题
清理一个受攻击的 WordPress 需要多长时间?
时间因攻击的复杂性和类型而异。彻底的手动清理可能需要几个小时到几天的工作。自动化工具可以加快初始检测和删除过程,但始终建议进行后续手动验证。关键是立即启动该过程,以避免更大的损害。
我需要专家来清理我的 WordPress 还是可以自己做?
对于简单的攻击,或者如果你乐于遵循像本指南这样的详细指南,你可以尝试自行清理。但是,如果攻击非常复杂,如果你没有技术经验,或者你对这些步骤不确定,强烈建议聘请 WordPress 安全专业人士。对专家的投资可以为你节省时间、压力和可能加剧问题的错误。
清理后,我如何避免我的 WordPress 再次遭受攻击?
预防是关键。清理后,实施强大的安全措施:始终保持你的 WordPress、主题和插件更新,为所有访问使用强大且独特的密码,激活双因素认证,定期进行自动备份,并使用可靠的安全插件进行持续监控。警惕和主动维护是你最好的盟友。